
Cuando un ciberataque deja de ser digital: el caso de los supermercados en Francia
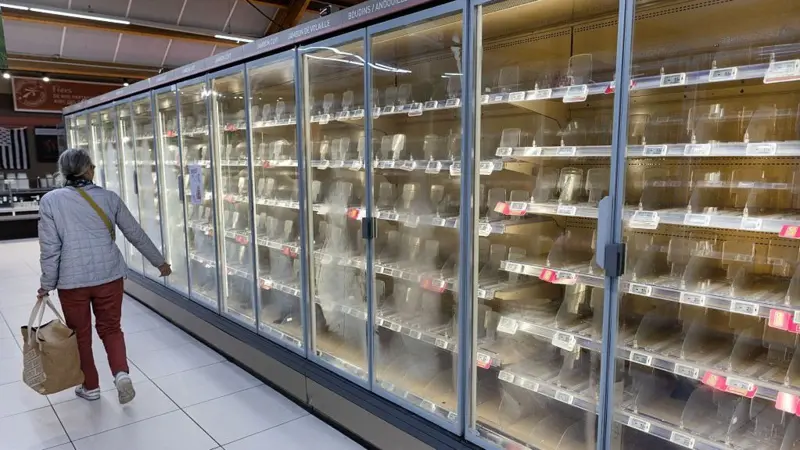
Refrigeradores comprometidos, alimentos destruidos y pérdidas millonarias: una alerta sobre la seguridad de los entornos OT Un ciberataque no siempre busca robar información, cifrar servidores o bloquear computadoras. En octubre de 2026, cientos de supermercados en Francia descubrieron de una manera mucho más tangible cómo una vulnerabilidad digital puede convertirse en un problema físico, operativo y financiero. Atacantes lograron intervenir sistemas utilizados para gestionar remotamente equipos de refrigeración y congelación. En algunos establecimientos, las temperaturas llegaron hasta 50 °C, provocando la pérdida de alimentos frescos y congelados, afectaciones a equipos y pérdidas económicas estimadas en millones de euros. El incidente pone sobre la mesa una realidad que muchas organizaciones todavía subestiman: cuando la tecnología controla procesos físicos, la ciberseguridad también protege la operación. ¿Qué ocurrió? El ataque afectó sistemas de refrigeración utilizados por distintas cadenas de supermercados en Francia. De acuerdo con el reporte inicial de BBC Mundo, aproximadamente 400 establecimientos habían resultado afectados o relacionados con el incidente. Entre las cadenas mencionadas se encontraban Coopérative U, Intermarché, Netto, Carrefour, Monoprix y E.Leclerc. Los atacantes lograron intervenir sistemas utilizados para administrar remotamente la temperatura de refrigeradores y congeladores. En algunos establecimientos, los equipos permanecieron a temperaturas extremadamente elevadas durante varias horas. La consecuencia fue inmediata: alimentos retirados de venta, mercancía destruida, interrupciones operativas y costos importantes para recuperar la operación. Reportes posteriores señalaron que el alcance pudo ser incluso mayor y que las pérdidas del sector podrían alcanzar decenas de millones de euros. El ataque no fue contra un supermercado. Fue contra su operación. Este punto es especialmente importante. Los refrigeradores de una tienda pueden parecer equipos independientes de la infraestructura tecnológica de una organización. Pero cuando esos equipos cuentan con controladores, software, conectividad a internet, administración remota o integración con otros sistemas, pasan a formar parte del entorno de Tecnologías Operacionales (OT). Un dispositivo conectado puede convertirse en una puerta de entrada. Y una vulnerabilidad en ese dispositivo puede tener consecuencias fuera de la pantalla. En este caso, el impacto terminó reflejándose directamente en: La pregunta deja entonces de ser únicamente: “¿Está protegida nuestra información?” Y se convierte también en: “¿Qué podría ocurrir con nuestra operación si alguien obtiene control de nuestros sistemas conectados?” Sistemas antiguos y equipos conectados: una combinación que requiere atención El incidente también volvió a poner atención sobre equipos antiguos y sistemas que continúan operando aun cuando ya no pueden recibir determinadas actualizaciones de seguridad. En muchos entornos industriales y operacionales reemplazar infraestructura no es tan sencillo como actualizar una computadora. Un controlador puede permanecer funcionando durante años porque cumple perfectamente con su tarea operacional. El problema aparece cuando ese activo termina expuesto a internet, utiliza credenciales débiles, permite accesos remotos innecesarios, no está adecuadamente segmentado o funciona con software fuera de soporte. Por eso la seguridad OT no puede limitarse a instalar una herramienta. Requiere entender primero cómo funciona la operación. ¿Cómo reducir este tipo de riesgos? En Custos Consulting abordamos la ciberseguridad OT desde una perspectiva basada en riesgo y continuidad operacional. No se trata solamente de identificar qué dispositivos están conectados. Se trata de entender qué puede poner en riesgo la operación y qué controles deben priorizarse. 01. Entender El primer paso es conocer el entorno: activos, procesos, tecnologías, conexiones, proveedores, accesos remotos y dependencias críticas. Un inventario de activos OT permite responder preguntas fundamentales: ¿Qué tenemos conectado? ¿Qué equipos son críticos? ¿Qué sistemas tienen acceso desde internet? ¿Quién puede administrarlos remotamente? ¿Qué pasaría si alguno deja de funcionar? 02. Identificar Posteriormente se analiza la exposición. Esto incluye: Visibilidad e inventario de activos OT Identificación de equipos, controladores, redes industriales y sistemas conectados. Gestión de vulnerabilidades OT Detección de software desactualizado, configuraciones inseguras, sistemas fuera de soporte y exposiciones innecesarias. Arquitectura y segmentación IT/OT Separar correctamente redes corporativas de redes operacionales ayuda a limitar el movimiento de un atacante. Accesos remotos y terceros Proveedores de mantenimiento, fabricantes y personal externo pueden necesitar conectividad hacia sistemas críticos. Ese acceso debe estar controlado, monitoreado y limitado. 03. Priorizar No todas las vulnerabilidades representan el mismo riesgo. En OT es necesario considerar también el impacto potencial sobre: Una vulnerabilidad aparentemente sencilla puede convertirse en crítica cuando controla un proceso físico. 04. Proteger A partir del riesgo identificado pueden implementarse medidas como: Segmentación de redes IT/OT Limitar la comunicación únicamente a los sistemas que realmente la necesitan. Firewall y hardening Reducir servicios innecesarios, cerrar exposiciones y fortalecer configuraciones. Zero Trust y PAM Controlar quién puede acceder a sistemas críticos y bajo qué condiciones. Protección de accesos remotos Evitar que paneles de administración o controladores queden expuestos directamente a internet. Gestión segura de terceros Definir permisos, horarios, autenticación y trazabilidad para proveedores externos. 05. Monitorear y mejorar La protección no termina con la implementación de controles. Los entornos OT necesitan supervisión continua. En Custos Consulting podemos complementar esta estrategia mediante capacidades de monitoreo y detección, incluyendo MDR y SOC 24/7, para identificar comportamientos anómalos, exposiciones, infraestructura comprometida y posibles amenazas antes de que se conviertan en una interrupción operacional. La estrategia debe evolucionar conforme cambian los activos, las tecnologías y las amenazas. El reto de la convergencia IT + OT Durante años muchas organizaciones trataron la tecnología corporativa y la tecnología operacional como mundos separados. Esa frontera es cada vez menos clara. Refrigeradores, cámaras, sistemas HVAC, plantas eléctricas, controles de acceso, maquinaria industrial, sistemas de producción, sensores, PLC, dispositivos IoT y plataformas de administración remota forman parte de ecosistemas cada vez más conectados. Esa conectividad ofrece grandes beneficios operativos. Pero también amplía la superficie de ataque. Por eso una estrategia moderna de ciberseguridad necesita contemplar IT + OT. ¿Sabes qué tan expuesto está tu entorno OT? El incidente ocurrido en Francia demuestra que no todos los ciberataques terminan con una pantalla bloqueada. Algunos pueden detener una línea de producción. Otros pueden afectar sistemas eléctricos. Otros pueden comprometer controles físicos. Y otros pueden hacer que cientos de refrigeradores dejen de cumplir su función durante unas horas y provoquen pérdidas millonarias. La ciberseguridad OT comienza con visibilidad. CUSTOS